Comment bien choisir son prestataire de pentest ? Les 7 critères qui font la différence
7 septembre 2026
Un pentest raté ne se voit pas tout de suite. Le rapport arrive, il fait vingt ou trente pages, il liste des vulnérabilités, et tout le monde a l’impression d’avoir coché la case sécurité de l’année. Le problème surgit six mois plus tard, quand un incident révèle une faille que ce même prestataire aurait dû trouver, ou pire, quand un vrai attaquant exploite exactement ce que le test était censé détecter.
Le marché français du test d’intrusion s’est considérablement élargi ces dernières années, porté par la pression réglementaire de NIS2 et par les exigences croissantes des assureurs cyber. Cette croissance a un revers : des prestataires très inégaux se positionnent sur le même mot-clé, avec des méthodologies, des compétences et des livrables qui n’ont parfois rien à voir. Pour un DSI ou un RSSI qui doit arbitrer entre plusieurs devis, la différence de prix s’explique rarement par la marge du prestataire. Elle s’explique par ce qu’il y a (ou pas) derrière la prestation.
Voici les sept critères qui permettent de distinguer un vrai partenaire technique d’un simple scanner de vulnérabilités habillé en rapport PDF.
Un marché saturé, une qualité très inégale
Il suffit de taper « pentest » sur un moteur de recherche pour mesurer l’ampleur de l’offre. Des cabinets spécialisés en cybersécurité côtoient des ESN généralistes qui ont ajouté le pentest à leur catalogue de services, des indépendants qui facturent au tarif journalier le plus bas du marché, et des éditeurs d’outils de scan automatisé qui revendent leurs rapports bruts sans intervention humaine significative.
Cette diversité n’est pas un problème en soi. Le problème, c’est qu’un non-spécialiste a rarement les moyens de distinguer une entreprise spécialisée en pentest menant un test manuel par un opérateur expérimenté, d’un scan automatisé relu en surface. Les deux livrables se ressemblent sur la forme. Ils n’ont rien de comparable sur le fond, ni sur la capacité à détecter les failles métier, les chaînes d’exploitation complexes ou les biais de configuration propres à votre environnement.
C’est précisément pour cette raison que les critères de sélection doivent porter sur la méthode et sur l’équipe, pas seulement sur le prix affiché en bas du devis.
Les 7 critères clés pour choisir un prestataire de pentest
Critère 1 : les certifications et qualifications de l’équipe
La première question à poser n’est pas « combien de pentests avez-vous réalisés », mais « qui va concrètement tester mon système d’information et avec quelles certifications ». Les certifications individuelles comme le PTES ou l’OSCP attestent d’une compétence technique offensive validée par un examen pratique, pas par un QCM théorique. Ce sont des repères fiables pour juger du niveau réel d’un testeur.
Au-delà des certifications individuelles, certaines qualifications d’entreprise, comme la qualification PASSI délivrée par l’ANSSI, peuvent être exigées selon le type de test, le secteur d’activité ou le contexte réglementaire de votre entreprise. Le bon réflexe consiste à vérifier en amont quelles certifications ou qualifications sont réellement nécessaires pour le périmètre que vous souhaitez faire tester, plutôt que de partir du principe qu’un label générique suffit à tout couvrir.
Demandez systématiquement les CV ou profils des testeurs qui interviendront, pas seulement la plaquette commerciale de l’entreprise. Un cabinet sérieux n’a aucune réticence à les partager.
Critère 2 : la méthodologie et les référentiels utilisés
Un bon prestataire de pentest peut expliquer sa méthodologie en dix minutes, sans jargon inutile. Chez SkillX, nos équipes suivent des référentiels techniques reconnus : OWASP pour les applications web, PTES ou OSSTMM pour les tests d’infrastructure, ou encore le guide de l’ANSSI pour, plus globalement, les prestations de test d’intrusion en France. Ces cadres garantissent une couverture homogène et documentée, pas une exploration au hasard guidée par l’intuition du testeur du jour.
Demandez à voir un exemple de plan de test ou de matrice de couverture avant signature. Si le prestataire ne peut pas produire ce document, ou s’il se contente de répondre « on regarde tout ce qui est important », c’est un signal d’alerte. La méthodologie, ce n’est pas de la paperasse. C’est ce qui garantit que le test couvre vos angles morts et pas seulement les vulnérabilités les plus faciles à trouver avec un outil automatisé.
Critère 3 : l’expérience sectorielle et les références vérifiables
Un pentest sur un ERP industriel, un système bancaire ou une infrastructure de santé ne mobilise pas les mêmes réflexes qu’un test sur une application e-commerce classique. La connaissance du secteur, de ses contraintes réglementaires et de ses systèmes métier fait gagner un temps précieux et évite les faux positifs comme les angles morts liés à une méconnaissance du contexte.
Cette expérience se construit aussi par la diversité des environnements testés : un pentest ciblé sur l’Active Directory ne mobilise pas les mêmes réflexes qu’un test mené sur une infrastructure cloud AWS, Azure ou GCP. La capacité d’un prestataire à intervenir aussi bien pour sécuriser vos applications que sur des environnements plus systèmes est souvent révélatrice de la profondeur réelle de son équipe.
Demandez des références clients, même anonymisées, dans votre secteur d’activité. Un prestataire expérimenté peut décrire, sans citer de noms, des cas concrets de failles trouvées chez des entreprises comparables à la vôtre, ainsi que la manière dont ces failles ont été corrigées. Cette capacité à parler concrètement de cas réels, sans se réfugier derrière des généralités, en dit souvent plus long qu’une liste de logos sur un site web. N’hésitez donc pas à demander des références si vous rencontrez nos équipes !
Critère 4 : la qualité et l’exploitabilité du rapport
Le rapport est le véritable livrable d’un pentest. C’est lui qui déterminera si votre équipe technique peut corriger efficacement les failles identifiées, et si votre direction peut arbitrer les priorités budgétaires en connaissance de cause. Un rapport de qualité distingue clairement une synthèse exécutive compréhensible par un dirigeant non technique, une section technique détaillée avec preuves de concept pour les équipes IT, et une hiérarchisation claire des risques, idéalement basée sur un scoring reconnu comme le CVSS combiné à une analyse de l’impact métier réel.
Méfiez-vous des rapports qui se limitent à une liste de vulnérabilités exportée d’un outil de scan, sans contextualisation ni recommandation actionnable. Un vrai testeur explique comment une faille a été trouvée, comment elle pourrait être exploitée dans votre contexte spécifique, et surtout ce qu’il faut faire concrètement pour la corriger, avec un niveau de détail suffisant pour que votre équipe n’ait pas besoin de deviner.
Demandez à voir un exemple de rapport de pentest (et si vous voulez voir à quoi ressemblent les nôtres) avant de signer. C’est la meilleure façon de juger de la valeur réelle de la prestation.
Critère 5 : l’accompagnement dans la remédiation
Un test d’intrusion qui s’arrête à la remise du rapport laisse l’entreprise seule face à des dizaines de recommandations, sans hiérarchisation opérationnelle ni accompagnement pour les mettre en œuvre. Les meilleurs prestataires proposent une restitution orale avec les équipes techniques, un temps d’échange pour prioriser les correctifs selon les contraintes réelles de production, et souvent un retest ciblé une fois les correctifs appliqués pour valider qu’ils sont effectifs.
Ce dernier point mérite d’être négocié explicitement dans le devis. Un retest partiel, centré sur les vulnérabilités critiques et majeures, ne coûte généralement qu’une fraction du prix du test initial et apporte une garantie concrète que le travail de remédiation a porté ses fruits, plutôt qu’une simple déclaration d’intention.
Critère 6 : la transparence sur le périmètre, les limites et les risques opérationnels
Un pentest touche à des systèmes en production. Un prestataire sérieux définit avec vous, avant le début des tests, un périmètre précis, des règles d’engagement claires et des plages horaires adaptées à votre activité. Il doit être en mesure d’expliquer la différence entre des tests non destructifs et des scénarios d’exploitation plus poussés, et de vous laisser arbitrer ce niveau d’intensité en connaissance de cause.
La communication pendant le test compte tout autant que la méthodologie. Un canal de contact dédié en cas d’incident, un protocole d’arrêt immédiat si une action risque de perturber la production, et une lettre d’autorisation formelle couvrant juridiquement l’intervention sont des éléments non négociables. Vérifiez également que le prestataire dispose d’une assurance responsabilité civile professionnelle adaptée à ce type d’intervention. Un prestataire qui élude ces questions, ou qui les traite comme un détail administratif, n’a probablement pas l’expérience terrain suffisante pour mesurer ce qu’un attaquant peut faire une fois entré dans votre système, et donc les enjeux réels d’un test sur votre infrastructure.
Critère 7 : la réactivité et la qualité relationnelle de l’équipe
Derrière chaque pentest, il y a des humains, pas seulement des outils. La réactivité du prestataire pendant la phase commerciale est souvent révélatrice de ce qu’il en sera pendant l’intervention et après. Un interlocuteur qui répond vite, qui pose des questions précises sur votre environnement plutôt que d’envoyer un devis générique, et qui est capable d’expliquer un point technique sans condescendance, construit les bases d’une relation de confiance durable.
Ce critère prend une importance particulière si vous envisagez de faire de ce prestataire un partenaire récurrent, dans une logique de RSSI externalisé ou de tests réguliers. La continuité de la relation, la connaissance cumulative de votre système d’information d’un test à l’autre et la disponibilité en cas de question urgente entre deux missions valent souvent plus qu’un tarif légèrement inférieur chez un prestataire que vous ne reverrez jamais.
Le prix : un critère, pas LE critère
Le prix reste évidemment un facteur d’arbitrage légitime, en particulier pour une PME avec un budget cybersécurité contraint. Mais il ne doit jamais être le critère de tri principal. Un écart de prix important entre deux devis pour un périmètre identique s’explique presque toujours par une différence de fond : nombre de jours-homme réellement alloués au test manuel, niveau de séniorité des testeurs mobilisés, profondeur de la méthodologie appliquée, ou qualité de l’accompagnement post-test.
Un pentest facturé au tiers du prix du marché n’est, dans l’immense majorité des cas, pas un pentest manuel complet. C’est un scan automatisé packagé dans un rapport standardisé, avec une intervention humaine réduite au strict minimum. Ce type de prestation peut avoir sa place dans certains contextes, mais elle ne doit jamais être présentée, ni achetée, comme équivalente à un test d’intrusion mené par des opérateurs expérimentés.
Pour découvrir nos tarifs, vous avez la possibilité de simuler le coût d’un test d’intrusion sur vos SI :
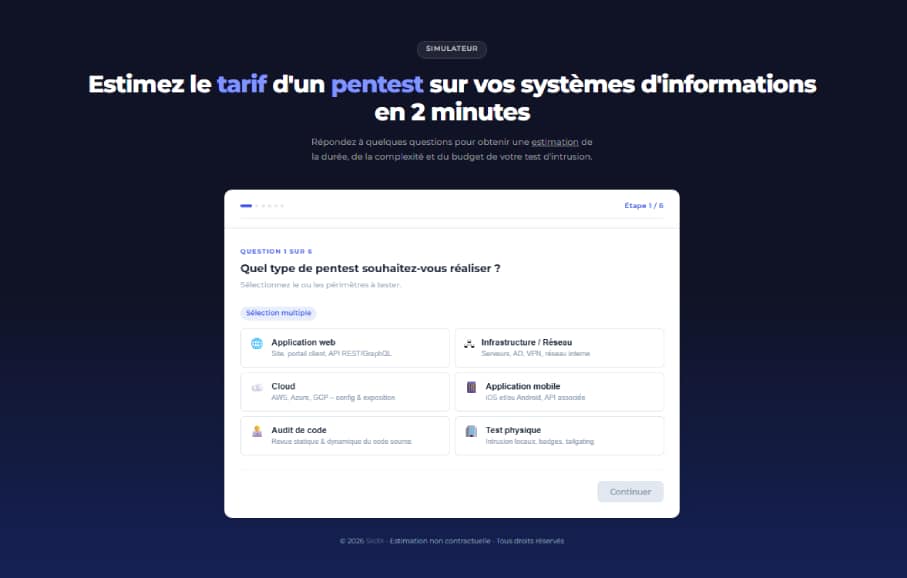 |
Notre outil d’estimation de test d’intrusion
Avant de lancer une démarche, vous vous demandez... Combien coûterait un pentest ?Estimez le tarif d’un test d’intrusion sur vos SI en quelques minutes grâce à notre questionnaire ! |
Ce que ces 7 critères changent concrètement
Choisir un prestataire de pentest, c’est choisir un niveau de vérité sur l’état réel de votre sécurité. Ces sept critères, certifications de l’équipe, méthodologie documentée, expérience sectorielle, qualité du rapport, accompagnement à la remédiation, transparence sur le périmètre et qualité relationnelle, permettent de comparer des devis qui, sur le papier, peuvent sembler interchangeables mais qui, dans les faits, ne le sont jamais.
Chez SkillX, nous menons nos tests d’intrusion avec des opérateurs certifiés, une méthodologie documentée alignée sur les référentiels reconnus, et un accompagnement complet jusqu’à la validation des correctifs. Nos missions de pentest s’inscrivent souvent dans une démarche plus large, associée à un audit de cybersécurité, à une mission de RSSI externalisé ou à une sensibilisation de vos équipes au phishing, pour construire une sécurité qui tient dans la durée et pas seulement le jour du test.
Rihab B.
Analyste SOC au sein de SkillX, j’interviens sur des missions d’investigation et de réponse aux incidents de sécurité. Mon rôle consiste à analyser en profondeur les alertes, identifier les indicateurs de compromission (IoC), établir des corrélations et m’appuyer sur des référentiels comme MITRE ATT&CK afin de qualifier et traiter les menaces. J’accompagne également les clients dans l’amélioration continue de leur posture de sécurité, à travers l’optimisation des mécanismes de détection, la réduction des faux positifs et une veille active sur les vulnérabilités et menaces émergentes. Impliqué dès les phases d’onboarding, je participe à l’intégration des solutions (SIEM, EDR) et à la gestion complète des incidents, en apportant des recommandations concrètes et adaptées aux enjeux métiers.